「あなたの個人情報が漏洩しました」
普段使っているサービスから突然こんなメールが届いたら、どうしますか?
2026年10月2日、私のもとにタイムズカーから個人情報漏洩についてのメールが届きました。
件名は、
「不正アクセスによる本人確認書類情報を含む個人情報の漏えいに関するお詫びとご報告」
というものです。
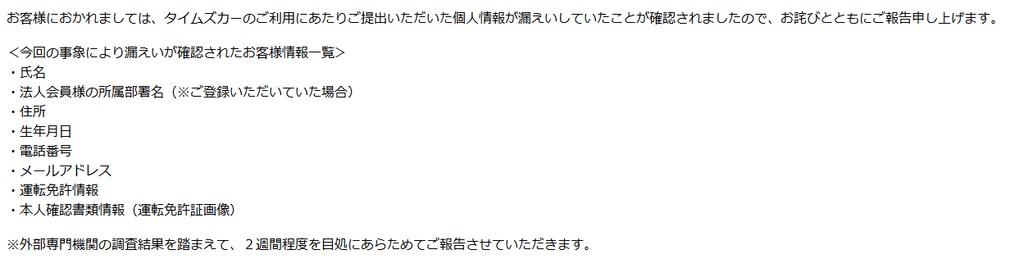
タイムズカーは2026年9月28日、Webシステムへの不正アクセスによって、約660万アカウントの情報が第三者に取得されたと発表しました。対象には現在の会員だけでなく、退会済みの人や、入会を申し込んだものの完了していない人も含まれます。
さらに9月29日には、運転免許証画像などの本人確認書類が漏洩したアカウント数は約160万件と公表されています。
通知を受け取って、正直なところ最初に思ったのは、
「何をすればいいのか分からない」
ということでした。
「勝手にクレジットカードを作られないか」
「知らないところでローンを申し込まれたら?」
「免許証を再発行したほうがいい?」
と不安になります。
しかも調べてみると、2026年はタイムズカーだけではありません。
Gyazo、セイコーマート、ニッポンレンタカー、楽天ドライブ、infoQ、焼肉きんぐなど、身近なサービスでも情報漏洩が相次いでいます。
個人情報保護委員会も2026年10月7日、「大規模な漏えい等事案を踏まえた対応について」という注意喚起を公表しました。
この記事では、実際に通知を受け取った私の経験をもとに、
- 最近起きた主な情報漏洩
- 情報漏洩からどんな被害が起こるのか
- 運転免許証情報が漏洩するリスク
- 個人情報漏洩後に確認したい7つの対策
- CIC・JICCなどの本人申告制度
- パスキーによる不正ログイン対策
- Gmailの「+」を使ったメール管理
- セキュリティ対策
まで整理します。
個人情報が漏洩したら、まず何をする?
最初に結論をまとめます。
| 優先度 | 対策 | 対象 |
|---|---|---|
| 1 | 企業の公式発表を確認する | 全員 |
| 2 | 不審なメール・SMS・電話に注意する | 全員 |
| 3 | パスワードの使い回しをやめ、パスキーや多要素認証を設定する | 対応サービス利用者 |
| 4 | クレジットカード・銀行口座の利用履歴を確認する | 不正利用が心配な人 |
| 5 | CIC・JICCなどへの本人申告を検討する | 本人確認書類が漏洩した人 |
| 6 | 運転免許証の再交付について確認する | 免許証情報が漏洩した人 |
| 7 | セキュリティ対策を見直す | 全員 |
すでに身に覚えのない請求や契約が確認されている場合は、この順番ではなく、カード会社・金融機関・警察などへの連絡を優先してください。
タイムズカーから個人情報漏洩の通知が届いた
2026年10月2日に届いたメール
私はタイムズカーを利用しており、2026年10月2日に個人情報漏洩についての通知メールを受け取りました。
メールには、本人確認書類情報を含む個人情報の漏洩が確認されたことが記載されていました。
【ここに実際に届いたタイムズカーのメール画像を掲載】
※氏名・メールアドレス・会員情報などは隠して掲載します。
特に気になったのが「本人確認書類情報」です。
メールアドレスやパスワードであれば変更できます。
しかし、氏名、生年月日、顔写真といった情報は簡単には変更できません。
そこで、まずタイムズカーの公式情報を確認しました。
約660万アカウントの情報が漏洩
タイムズカーは2026年9月25日9時7分にWebシステムへの外部からの不正アクセスを検知しました。
翌26日7時25分までに、不正アクセス経路や攻撃元との通信を遮断しています。
その後の調査で、一部の会員情報が第三者に取得されたことが確認されました。
漏洩したアカウント数は約660万件です。
対象は現在の会員だけではありません。
- タイムズカー会員
- 退会済みの人
- 入会を申し込んだものの完了していない人
- タイムズビジネスサービス会員・退会済み会員
なども含まれています。
つまり、「昔使っていただけだから関係ない」とは限らないということです。
タイムズカーで漏洩した情報
対象者によって異なりますが、公式発表では次の情報が挙げられています。
| 漏洩対象となった情報 |
|---|
| 氏名 |
| 法人会員の所属部署名 |
| 住所 |
| 生年月日 |
| 電話番号 |
| メールアドレス |
| 運転免許情報 |
| 本人確認書類情報 |
| 復元できない形式で保存されていたパスワード |
| 一部の連携サービスID |
タイムズカーは、クレジットカード情報については漏洩していないとしています。パスワードも復元できない形式で保管していたと説明しています。
また、2026年10月1日更新時点では、本件に起因する個人情報の不正利用も確認されていません。
ただし、「現時点で確認されていない」ことと「今後も絶対に悪用されない」ことは別です。
本人確認書類は約160万アカウント
9月29日の第3報では、
運転免許証画像などの本人確認書類が漏洩したアカウント数は約160万件
と発表されています。
漏洩が確認されている本人確認書類には、
- 運転免許証画像
- 現住所確認書類画像
- 学生証画像
- 家族確認書類画像
などがあります。
なお、約160万件すべてで運転免許証画像が漏洩したという意味ではありません。
対象書類は利用者によって異なります。
なぜ最近、情報漏洩のニュースが多いの?
2026年9月末から10月にかけて、不正アクセスや個人情報漏洩の発表が相次いでいます。
ただし、
「最近の事件はすべて同じ犯人によるもの」
と確認されているわけではありません。
また、公表日が近くても、攻撃自体が同じ時期に起きたとは限りません。
企業は不正アクセスを検知した後、
- 攻撃経路の遮断
- 外部専門会社などによる調査
- 漏洩した情報の確認
- 対象者数の特定
- 公表
という手順を踏むため、公表まで時間がかかるケースがあります。
その結果、ニュース発表の時期が重なることもあります。
一方、個人情報保護委員会が2026年10月7日に大規模漏洩を踏まえた注意喚起を出していることからも、企業側の対策が重要な状況であることは分かります。
2026年に起きた主な情報漏洩事例
最近の主な事例をまとめると、次のようになります。
| 企業・サービス | 公表時期 | 規模・主な内容 |
|---|---|---|
| Gyazo | 2026年9月 | 約2,362万件のユーザー関連レコードなど |
| タイムズカー | 2026年9月 | 約660万アカウント |
| セイコーマート | 2026年10月更新 | 57万4,647人分 |
| ニッポンレンタカー | 2026年10月 | 55名の会員情報。一部は免許証情報など |
| 楽天ドライブ | 2026年10月 | 保存データ15,382アカウントなど |
| infoQ | 2026年10月 | 最大94万8,498件 |
| 焼肉きんぐ | 2026年10月 | 1,078万8,963件 |
※件数の意味や対象情報は企業によって異なるため、単純比較はできません。
Gyazo:約2,362万件のユーザー関連レコード
画像共有サービス「Gyazo」では、不正アクセスによる情報露出が確認されました。
公式続報では、約2,362万件のユーザー関連レコードについて、
- 約1,801万件:メール登録のない匿名ユーザー
- 約562万件:メールアドレス登録ユーザー
と説明されています。
対象情報はユーザーによって異なり、
- 氏名・ニックネームなど
- メールアドレス
- パスワードハッシュ
- ユーザーID
- 端末ID
- ログインセッションID
などが含まれる可能性があります。
さらに画像メタデータについても、
- 約4億9,000万件
- 特定条件で取得された約240万件
- 削除済み画像約1億7,400万件
の露出が確認されています。
「2,362万人が被害」という意味ではなく、約2,362万件のユーザー関連レコードという点に注意が必要です。
セイコーマート:57万4,647人分
セイコーマートは2026年10月5日の第4報で、スマートフォンアプリへの不正アクセスについて、対象となるアカウントは57万4,647人分と公表しました。
普段使っている店舗アプリでも、大規模な情報漏洩が起こり得ることが分かります。
ニッポンレンタカー:55名の会員情報
ニッポンレンタカーは2026年10月1日、9月29日に判明した別の不正アクセスについて公表しました。
55名の会員情報ページに不正なアクセスがあり、
- 氏名
- 電話番号
- メールアドレス
- ログインID
- 利用履歴
- 予約情報
などが閲覧された可能性があります。
さらに、対象者によっては、
- 運転免許証番号
- 住所
- 生年月日
- クレジットカード番号下4桁
- カード名義人名
も閲覧されたおそれがあります。
楽天ドライブ:写真や文書も対象
楽天ドライブでは、不正アクセスによって一部利用者の情報や保存データが取得・閲覧されました。
公式発表では、
| 対象情報 | 対象アカウント数 |
|---|---|
| アカウント名・表示名など | 687件 |
| アカウント名・暗号化されたパスワードなど | 313件 |
| 保存された写真・文書など | 15,382件 |
とされています。
企業へ登録した情報だけでなく、クラウド上に自分で保存した写真や文書も漏洩対象になり得る点が特徴です。
infoQ:ポイント不正交換まで発生
GMOリサーチ&AIが運営するアンケートサイト「infoQ」では、最大94万8,498件の個人情報が漏洩対象となる可能性があります。
さらに、
611件・286万9,500円分
のポイントが、本人の意思に反してAmazonギフトコードへ交換されました。
これは、情報漏洩が実際の金銭的な不正利用につながった事例です。
焼肉きんぐ:約1,079万件
焼肉きんぐの公式アプリでは、2026年10月に会員管理システムへの不正アクセスが確認されました。
2026年10月3日に情報漏洩が判明し、現時点では漏洩情報の不特定多数への公開や不正利用は確認されていないとしています。
対象には、
- 会員番号
- 氏名
- メールアドレス
- 電話番号
などが含まれます。
情報漏洩すると、どんな被害が起こる?
情報漏洩したからといって、必ず被害が起きるわけではありません。
しかし、漏洩した情報が悪用されると、二次被害につながる可能性があります。
① なりすまし
氏名・住所・生年月日・本人確認書類などを利用し、第三者が本人を装って手続きを試みる可能性があります。
ただし、個人情報が漏れたからといって、必ず金融契約などが成立するわけではありません。
② フィッシング詐欺
情報漏洩後に特に注意したいのがフィッシングです。
例えば、
「○○様、今回の情報漏洩に関する補償手続きです」
と、自分の氏名や実際に利用しているサービス名を使われると、本物だと思ってしまう可能性があります。
③ 不正ログイン・アカウント乗っ取り
IDやパスワードが漏洩すると、不正ログインに悪用される可能性があります。
特に危険なのがパスワードの使い回しです。
IPAも2026年の個人向け脅威として、
- インターネットサービスへの不正ログイン
- フィッシングによる個人情報等の詐取
- インターネットバンキングの不正利用
- クレジットカード情報の不正利用
などを挙げています。
④ クレジットカードの不正利用
クレジットカード番号などが漏洩した場合は、不正利用による金銭被害につながる可能性があります。
なお、今回のタイムズカーでは、クレジットカード情報の漏洩は確認されていません。
⑤ 銀行口座からの不正送金
銀行口座番号だけの漏洩で、すぐに不正送金できるわけではありません。
ただし、ID・パスワード・認証情報など別の情報と組み合わさることでリスクは高まります。
⑥ ポイントや電子マネーの不正利用
infoQでは実際に611件のポイントが不正交換されました。
銀行やカードだけではなく、
- ポイント
- 電子マネー
- スマホ決済
などについても利用履歴を確認しておきたいところです。
⑦ 詐欺電話・迷惑メール
住所・電話番号・メールアドレスだけの漏洩が、直ちに大きな金銭被害につながるとは限りません。
しかし、
- 詐欺電話
- SMS
- フィッシングメール
- 別の漏洩情報との組み合わせ
には注意が必要です。
漏洩した情報ごとに注意したい被害
| 漏洩した情報 | 注意したい被害 |
|---|---|
| メールアドレス | フィッシング・迷惑メール |
| 電話番号 | 詐欺電話・SMS |
| 氏名・住所 | 標的型詐欺・なりすまし |
| ID・パスワード | 不正ログイン |
| クレジットカード情報 | 不正決済 |
| 銀行ログイン情報 | 不正送金 |
| 免許証画像 | なりすまし・不正契約の試み |
| 写真・文書 | プライバシー・機密情報の流出 |
広島県では免許証の特例再交付が報じられている
タイムズカーの情報漏洩を受け、広島県では運転免許証の再交付を特例で認める対応が始まったと報じられています。
報道では、再交付により、
- 顔写真
- 運転免許証番号
が変更されるとされています。
ただし、これは全国一律の対応ではありません。
広島県以外に住んでいる方は、居住地を管轄する都道府県警察や運転免許センターへ確認してください。
また、免許証を再交付しても、すでに漏洩した氏名・住所・生年月日まで消えるわけではありません。
個人情報が漏洩したら何をする?7つの対策
① 企業の公式発表を確認する
SNSの投稿だけで判断せず、まず企業の公式発表を確認します。
確認するポイントは、
- 自分が対象者なのか
- 何の情報が漏洩したのか
- 不正利用が確認されているか
- 企業が推奨している対応
- 正式な問い合わせ先
です。
タイムズカーも、同社を装ったメール・SMS・電話に注意するよう案内しています。
② 不審なメール・SMS・電話に注意する
情報漏洩後は、
「補償金を受け取れます」
「本人確認が必要です」
「安全確認のため再ログインしてください」
といった連絡に注意します。
メール内のリンクを直接開くのではなく、公式アプリや自分で開いた公式サイトから確認しましょう。
③ パスワードの使い回しをやめ、パスキーを設定する
最近、銀行や通販サイトなどから、
「パスキーを設定してください」
という案内が増えています。
パスキーとは、パスワードの代わりに利用できるログイン方式です。
スマートフォンなどに登録された認証情報を使い、
- Face ID
- 指紋認証
- 端末PIN
などで本人確認します。
IPAの2026年版資料でも、不正ログインやフィッシングは個人向けの主要な脅威として挙げられています。
対応しているサービスでは、パスキーや多要素認証の利用を検討しましょう。
特に、
- メール
- 銀行
- 証券会社
- クレジットカード
- ECサイト
- Apple
- Microsoft
など、重要なアカウントから確認したいところです。
ただし、「パスキーを設定してください」という偽メールにも注意してください。
メールのリンクではなく、公式アプリや公式サイトのセキュリティ設定から確認しましょう。
④ クレジットカードや銀行口座の履歴を確認する
身に覚えのない、
- カード決済
- 銀行振込
- 電子マネー決済
- ポイント利用
がないか確認します。
利用通知を設定できるサービスでは、有効にしておくと不審な利用に気づきやすくなります。
⑤ CIC・JICC・全国銀行個人信用情報センターへの本人申告を検討する
本人確認書類が漏洩した場合に知っておきたいのが、本人申告制度です。
これは、本人確認書類の紛失・盗難・漏洩などでなりすましが心配な場合に、その旨を信用情報機関へ登録する仕組みです。
主な信用情報機関は、
- CIC
- JICC
- 全国銀行個人信用情報センター
です。
本人申告情報は、加盟する金融機関などが審査時の参考情報として利用します。
ただし、本人申告したからといって、不正契約を必ず防げるわけではありません。
本人申告の手数料
2026年10月7日時点では、
| 信用情報機関 | 手数料 |
|---|---|
| CIC | 1,000円 |
| JICC | 700円 |
| 全国銀行個人信用情報センター | 500円 |
です。
CICのインターネット本人申告は1,000円。
JICCのスマホ申込は700円。
全国銀行個人信用情報センターのインターネット本人申告は500円です。
本人申告と信用情報開示は別
本人申告
→ なりすましの懸念を登録する制度。
信用情報開示
→ 自分名義のクレジットやローンなどの登録情報を確認する制度。
身に覚えのない契約がないか確認したい場合は、信用情報開示を利用する方法もあります。
⑥ 運転免許証の再交付を確認する
免許証画像が漏洩した人は、再交付について警察へ相談する方法もあります。
ただし、都道府県によって今回の情報漏洩への対応が異なる可能性があります。
必ず居住地を管轄する運転免許センターなどへ確認してください。
⑦ 実際に被害が確認されたら相談する
身に覚えのない契約や請求が確認された場合は放置せず、
- クレジットカード会社
- 銀行
- 信用情報機関
- 消費生活センター
- 警察
などへ相談します。
相談した日時や内容、不審なメールなども保存しておきましょう。
今後に備えてできる情報管理
Gmailの「+」を使ってサービスごとにアドレスを分ける
Gmailでは、元のメールアドレスに「+」と任意の文字を追加したエイリアスを使えます。
例えば、
example@gmail.com
なら、
example+shopping@gmail.com
example+travel@gmail.com
のように使えます。
これらの宛先に送られたメールは、元の受信箱に届きます。GoogleもGmailエイリアスとして公式に案内しています。
サービスごとに異なる文字列を使っておけば、不審なメールがどの用途のアドレス宛てに届いたのか確認しやすくなります。
ただし、
情報漏洩元を断定できる仕組みではありません。
また、元のGmailアドレスを隠す匿名化機能でもありません。
セキュリティ対策を強化したい人は専門サービスも選択肢
パスキー、多要素認証、パスワードの使い回し防止などは無料でできる重要な対策です。
そのうえで、
- セキュリティ設定に不安がある
- 複数の端末を管理したい
- 不審サイトやマルウェアへの対策を強化したい
- 端末のセキュリティをまとめて見直したい
という場合は、セキュリティ関連サービスを検討する方法もあります。
ただし、有料サービスを利用しても、すでに企業側から漏洩した情報を取り戻せるわけではありません。
また、企業側のサーバーへの不正アクセスを完全に防ぐサービスでもありません。
あくまで利用者側のセキュリティ対策を補助するものとして考えましょう。
【PR】セキュリティ対策を見直したい方へ


個人情報漏洩についてよくある質問
情報漏洩したら必ず被害が出る?
いいえ。
情報漏洩と実際の不正利用は別です。
ただし、時間が経ってから悪用される可能性もあるため、不審な連絡や取引には継続して注意しましょう。
タイムズカーを退会していても対象?
対象に含まれる可能性があります。
タイムズカーは、退会済みの人や入会手続きが完了しなかった人も対象に含まれると発表しています。
免許証が漏洩したら必ず再交付したほうがいい?
一律には言えません。
まず、自分の免許証画像が漏洩対象なのかを確認し、居住地の都道府県警察へ相談してください。
パスキーを設定すれば完全に安全?
完全ではありません。
パスキーは不正ログインやフィッシングへの耐性を高める対策ですが、企業側で起こる情報漏洩そのものを防ぐものではありません。
セキュリティサービスがあれば情報漏洩を防げる?
企業側のシステムへの不正アクセスまで利用者側で防げるわけではありません。
個人情報保護委員会も、組織側には不正アクセスへの技術的対策や被害を最小化する仕組みが必要だと案内しています。
まとめ|情報漏洩は「漏れた後」の備えが重要
今回、タイムズカーから実際に情報漏洩の通知を受け取ったことで、個人情報について改めて考えるきっかけになりました。
最近はタイムズカーだけでなく、
- Gyazo
- セイコーマート
- ニッポンレンタカー
- 楽天ドライブ
- infoQ
- 焼肉きんぐ
など、身近なサービスでも情報漏洩が発生しています。
漏洩した情報によっては、
- フィッシング
- 不正ログイン
- 不正決済
- ポイント不正利用
- なりすまし
などにつながる可能性があります。
利用者側だけで企業の情報漏洩を完全に防ぐことはできません。
だからこそ、
漏洩したことに早く気づく
不正利用に早く気づく
不正ログインされにくい環境をつくる
ことが重要です。
まずは、
- 企業の公式発表を確認する
- 不審な連絡を疑う
- パスワードを使い回さない
- パスキーや多要素認証を設定する
- 金融機関やポイントの利用履歴を確認する
- 必要なら本人申告や免許証再交付を検討する
ところから始めればよいと思います。
私自身も、今回調べた内容をもとに、できることから順番に対策していく予定です。
同じように情報漏洩の通知を受け取った方の参考になれば幸いです。


コメント